解读 Microsoft Graph 请求
本演练说明 Java Web 应用程序如何从Microsoft Graph读取已登录用户的配置文件。 以下请求、Java 代码片段和响应仅为用于说明的示例,并附有解释,不是实验,也不要求你发送真实的 API 请求。
关联配置、范围和同意
参考 Servlet 示例使用委托的 User.Read。 它的 aad.scopes 配置属性将该值提供给 Config.SCOPES,身份验证代码会在登录时请求该值。
应用注册的 API 权限 列表描述了配置的权限。 以下屏幕截图是该视图的示例,而不是更改注册的说明。
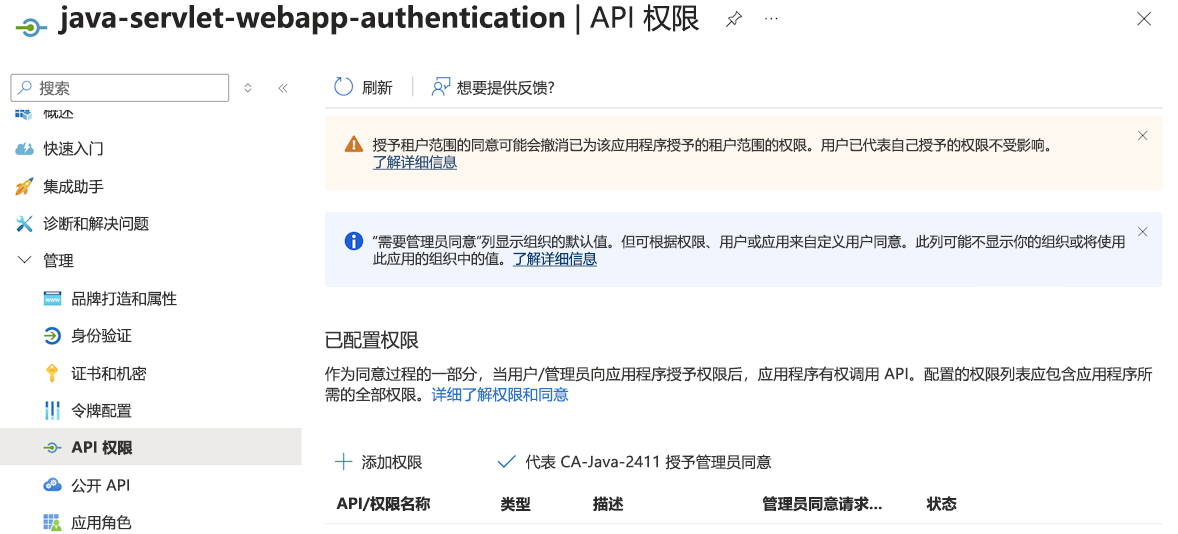
三个事实说明了授权上下文:
- 代码请求 Microsoft Graph 的委托
User.Read。 - 许可可能来自用户或授权管理员,具体取决于租户策略和现有授权。
- 向注册添加权限本身不会授予同意或更改代码请求的范围。
示例在登录期间请求此权限,因此没有单独的假设,即每个 Graph 请求都显示同意提示。
读取 HTTP 请求
以下 HTTP 示例显示了配置文件请求的基本部分。
<graph-access-token> 是解释性占位符,而不是用于获取或粘贴到工具的令牌。
GET /v1.0/me HTTP/1.1
Host: graph.microsoft.com
Authorization: Bearer <graph-access-token>
请求使用 HTTPS 访问 https://graph.microsoft.com/v1.0/me。
/me 标识委托上下文中的已登录用户。 标头Authorization承载用于Microsoft Graph的访问令牌;它不携带应用程序的 ID 令牌、授权代码或客户端密码。
User.Read 足以完成所示的读取已登录的用户个人资料操作。 它不授权任意访问其他用户的信息。
获取用户 API 参考描述了终结点和权限。
参阅对应的 Java SDK
历史示例CallGraphServlet处理自己的/call_graph路由,并使用Microsoft Graph SDK 发出 API 请求。 以下片段展示了在成功获取令牌后发起的调用。
User user = GraphHelper.getGraphClient(contextAdapter).me().buildRequest().get();
GraphHelper 是示例定义的帮助程序,而不是内置的 MSAL4J API。 它创建一个 GraphServiceClient 身份验证提供程序,该提供程序从示例的经过身份验证的上下文中提供已登录用户的 Graph 访问令牌。
contextAdapter 将当前请求连接到该应用程序上下文。
在此 SDK 版本中,me() 选择已登录用户终结点,buildRequest() 创建请求,get() 发送该请求,并将响应反序列化为 Microsoft Graph User 模型。 片段省略周围的 servlet、导入、会话处理和错误处理;它不是完整的应用程序。
注释
此片段反映了历史示例中适用于 Java 的 Microsoft Graph SDK 5.5.0 语法。 v6 SDK 更改请求模式、客户端构造、身份验证集成和模型访问。 Microsoft Graph Java SDK v6 升级指南介绍了这些差异。 仅限 v6 的请求表达式与示例的 v5 依赖项和帮助程序代码不兼容。
解读示例性响应
简化后的示例响应可能包含以下个人资料字段。 这些值是虚构的,不是学习器需要重现的输出。
{
  "displayName": "Avery Rivera",
  "jobTitle": "Service specialist",
  "mail": "avery@example.com"
}
应用程序可以使用这些字段来显示个人资料信息。 实际值取决于用户的目录配置文件,字段可能不存在或为 null。 个人资料字段既不能作为在职证明,也不能替代该应用的授权策略。
责任的总体划分非常重要:Microsoft Entra ID根据适用的权限和同意规则颁发令牌,MSAL4J 会获取该令牌,Graph SDK 或 HTTP 客户端使用它来请求数据。 仅构造 Graph 客户端不会授予访问权限。